Het korte antwoord op de vraag hoe je veilig internet: vijf maatregelen houden de meeste aanvallen tegen. Lange, unieke wachtwoorden in een wachtwoordmanager, passkeys of een authenticator-app in plaats van sms-codes, automatische updates op elk apparaat, bewust wantrouwen bij elk bericht dat haast oplegt, en een fysieke afdekking over de camera's die je niet gebruikt. De eerste vier regel je in de software-instellingen. De vijfde is hardware, en juist die ontbreekt in bijna elke veiligheidsgids.
Deze gids is geschreven voor professionals die informatie bij zich dragen waar anderen in geïnteresseerd zijn: bestuurders die internationaal reizen, journalisten die hun bronnen beschermen, zorgmedewerkers met toegang tot patiëntgegevens, advocaten met een geheimhoudingsplicht en thuiswerkers die vanuit hotelkamers en vliegveldlounges videobellen. Het dreigingsmodel doet ertoe. Advies dat paranoide klinkt voor een gewone surfer, is basishygiëne als één gehackt apparaat een klantenlijst of een vertrouwelijke bron blootlegt.
De omvang is goed gedocumenteerd. In de VS meldden consumenten in 2025 zo'n 3 miljoen fraudegevallen bij de Federal Trade Commission (FTC), met 15,9 miljard dollar aan gemelde schade. Het Internet Crime Complaint Center van de FBI (IC3) registreerde dat jaar 1.008.597 klachten en 20,877 miljard dollar schade, 26% meer dan in 2024. Ook in Nederland ontvangen de Fraudehelpdesk en de politie elk jaar tienduizenden meldingen van phishing, hulpvraagfraude en accountovernames. Gemelde gevallen zijn alleen het topje, de werkelijke aantallen liggen hoger. Naast de gewoontes voor accounts en netwerken hieronder sluiten de privacyhoesjes van Spy-Fy met ingebouwde camerabescherming het ene gat dat software niet kan dichten.
Veilig internetten werkt in vier lagen
Veilig internetten is het geheel van gewoontes en instellingen dat je accounts, apparaten, gegevens en fysieke omgeving buiten bereik houdt van mensen die je willen bestelen, zich als jou willen voordoen of je willen bekijken. Het is geen product dat je één keer koopt. Het is een configuratie die je instelt en een handvol reflexen die je oefent.
Het nuttige werk valt uiteen in vier lagen. De meeste gidsen behandelen de eerste drie en stoppen dan.
- Accounts: wachtwoorden, passkeys, meerstapsverificatie (MFA, een tweede bewijs van je identiteit naast je wachtwoord), herstelopties en het in de gaten houden van datalekken.
- Apparaten: updates voor besturingssysteem en browser, app-toestemmingen, schijfversleuteling en het toegangsscherm.
- Netwerk: de instellingen van je router thuis, je gedrag op openbare wifi, openbare oplaadpunten en je keuze voor een vpn (een dienst die je verkeer versleutelt en via een aanbieder naar keuze leidt) en dns (de dienst die een webadres omzet in een serveradres).
- Fysiek: wat je camera ziet, wat je microfoon hoort, wat de persoon achter je in het vliegtuig kan meelezen en wat een contactloze lezer uit je portemonnee kan halen.
In de vierde laag zit het werk van Spy-Fy, en het is de enige laag die geen softwarefout ongedaan kan maken. Een toestemming kan worden omgezet door malware of een verkeerde tik. Een schuifje over een lens is een mechanisch feit.
Veilig internetten met vier basisgewoontes
Veilig internetgebruik draait om vier gewoontes die de aanvalsroutes blokkeren die echt worden gebruikt. Het Data Breach Investigations Report van Verizon (DBIR, een jaarlijkse analyse van echte datalekken) ziet de menselijke factor bij 62% van de lekken en phishing bij 16% als eerste toegangsroute. Wie wachtwoorden, inloggen, updates en de omgang met berichten op orde brengt, haalt het grootste deel van dat aanvalsoppervlak weg.
Gebruik lange wachtwoorden en wissel ze niet meer op schema
De norm komt van het Amerikaanse standaardeninstituut NIST, in SP 800-63B-4. Die vraagt minimaal 15 tekens als het wachtwoord de enige factor is, minimaal 8 tekens achter meerstapsverificatie en ondersteuning voor wachtwoorden tot 64 tekens. Diensten mogen geen samenstellingsregels opleggen (een hoofdletter, een cijfer, een symbool) en geen periodieke wachtwoordwissel afdwingen. Nieuwe wachtwoorden moeten worden gecontroleerd tegen een lijst van veelgebruikte en uitgelekte wachtwoorden, en wachtwoordmanagers en automatisch invullen moeten zijn toegestaan.
In de praktijk: gebruik een wachtwoordmanager, maak voor elk account een andere lange wachtzin en verander een wachtwoord nooit volgens de kalender. Verander het als daar een reden voor is, zoals een melding van een datalek.
Stap over op passkeys waar dat kan
Een passkey (toegangssleutel) is een cryptografische sleutel die op je apparaat staat en die je ontgrendelt met Face ID, Touch ID of je toegangscode. Je kunt hem niet intypen op een nep-inlogpagina, en daardoor is hij bestand tegen phishing. De FIDO Alliance (de brancheorganisatie achter de standaard) schat dat er 7 miljard passkeys in gebruik zijn en dat 75% van de ondervraagde consumenten bij minstens één account een passkey heeft aangezet. Volgens haar Passkey Index verloopt 36% van de geslaagde inlogpogingen via een passkey, en slaagt inloggen met een passkey in 93% van de gevallen, tegenover 78% voor wachtwoorden met klassieke meerstapsverificatie. Alle deelnemers die phishing meten, zagen minder geslaagde aanvallen na de invoering van passkeys.
Waar geen passkeys zijn, gebruik je een authenticator-app of een hardwaresleutel in plaats van sms-codes, want die zijn niet bestand tegen phishing. Lees nooit een code voor aan iemand die je belt. Betrouwbare organisaties vragen daar niet om.
Houd elk apparaat op een ondersteunde versie
Updates dichten de lekken die aanvallers kopen en hergebruiken. Zet automatische updates aan voor besturingssysteem, browser en apps op al je apparaten, ook tablets en smartwatches, en draai de nieuwste iOS-versie op je iPhone. Windows 10 krijgt sinds 14 oktober 2025 geen standaard beveiligingsupdates meer. Alleen pc's in het Extended Security Updates-programma (ESU) voor consumenten (versie 22H2) krijgen nog kritieke en belangrijke patches, en Microsoft verlengt dat programma nu tot 12 oktober 2027. Aanmelden kan tot die datum, en apparaten die al zijn aangemeld blijven zonder verdere actie gedekt tot 12 oktober 2027.
Haast is het waarschuwingssignaal
Bijna elk oplichtingsbericht zet je onder tijdsdruk: een account dat wordt geblokkeerd, een pakketje dat vastzit bij de douane, een betaling die vandaag nog moet. Neem de tijd, open zelf de app van de organisatie of typ het adres zelf in, en controleer elke wijziging van bankgegevens telefonisch via een nummer dat je al had. Het slotje in de adresbalk bewijst alleen dat de verbinding versleuteld is. Het zegt niets over wie de site beheert, en oplichters kopen certificaten net zo makkelijk als ieder ander.
Waar het geld echt naartoe gaat
Fraude volgt voorspelbare kanalen, en wie die kent, weet welke gewoontes voorrang hebben. Volgens de FTC veroorzaakte beleggingsfraude in de VS ongeveer de helft van de gemelde schade (7,9 miljard dollar), terwijl oplichting door nep-identiteiten het vaakst werd gemeld, met 1 miljoen meldingen en 3,5 miljard dollar schade. Sociale media zijn het duurste contactkanaal, met 2,1 miljard dollar gemelde schade in 2025, en bijna 30% van de gedupeerden zei dat de oplichting daar begon. Het IC3-rapport houdt misdrijven met een AI-component bij, zoals deepfakes en gekloonde stemmen: 22.364 klachten en 893.346.472 dollar schade. Voor bedrijven veroorzaakte CEO-fraude (een aanvaller doet zich per e-mail voor als bestuurder of leverancier om een betaling om te leiden) 3,046 miljard dollar schade in 24.768 gevallen, zo'n 123.000 dollar per geval. Dezelfde trucs komen in Nederland volop voor.
De tabel hieronder koppelt elke laag aan de maatregel die ook onder druk overeind blijft. Eerst twee begrippen: een USB-datablocker is een kleine adapter die stroom doorlaat maar de datapinnen afsnijdt. Een RFID-blokkeerkaart schermt de contactloze chips in bankpassen en paspoorten af.
| Laag | Grootste dreiging | Maatregel die echt werkt |
|---|---|---|
| Accounts | Diefstal van inloggegevens, nep-inlogpagina's | Passkeys, wachtwoordmanager, authenticator-app |
| Apparaten | Ongepatchte lekken, apps met te veel rechten | Automatische updates, toestemmingen nalopen, ondersteund besturingssysteem |
| Netwerk | Vijandige wifi, gemanipuleerde oplaadpunten | Mobiele hotspot, betaalde en geaudite vpn, USB-datablocker |
| Betalingen | Factuurfraude, gekloonde stemmen | Terugbellen via een nummer dat je al had |
| Fysiek | Toegang tot camera en microfoon, skimmen van passen | Schuivende camera-afdekkingen, RFID-blokkeerkaart |
De veiligheidschecklist van tien minuten
Loop deze lijst op volgorde door op je belangrijkste telefoon en laptop en herhaal hem elk kwartaal. Niets ervan vraagt een abonnement of technische kennis.
- Installeer een wachtwoordmanager en laat eerst voor je e-mailaccount een wachtzin van minimaal 15 tekens maken. Je e-mail is de loper voor al het andere.
- Zet een passkey aan bij elke dienst die het aanbiedt, te beginnen bij Apple, Google, Microsoft en je bank.
- Zet resterende sms-codes om naar een authenticator-app of een hardwaresleutel.
- Zet automatische updates aan voor besturingssysteem, browser en apps op al je apparaten, ook tablets en smartwatches.
- Open de toestemmingslijsten voor camera en microfoon en trek de toegang in voor elke app die het niet nodig heeft. Op de iPhone vind je dit onder Instellingen > Privacy en beveiliging, op de Mac onder Systeeminstellingen > Privacy en beveiliging.
- Controleer je e-mailadres bij een betrouwbare datalekdienst, zoals Have I Been Pwned, en verander elk wachtwoord dat daar opduikt.
- Verander het beheerderswachtwoord van je router en controleer of WPA3 of WPA2 aan staat (de versleutelingsstandaarden voor wifi).
- Kijk wat er openbaar is op je belangrijkste sociale accounts, vooral geboortedata, woonadressen en reisdata.
- Gebruik op je telefoon een toegangscode van minimaal zes cijfers en zet berichtvoorvertoningen op het toegangsscherm uit.
- Plak een fysieke afdekking op de camera die je voor videobellen gebruikt, en sluit hem na elk gesprek.
Het risico dat de meeste gidsen overslaan
Camfecting is het overnemen van een webcam of telefooncamera zonder dat de eigenaar het merkt, meestal via malware die al op het apparaat staat. Het kenmerk: het is ontworpen om onzichtbaar te blijven. Aanvalssoftware is zo geschreven dat ze niet opvalt, en bij veel laptops hangt het controlelampje af van dezelfde software die de aanvaller heeft overgenomen. Apple stelt wel dat de ingebouwde camera van een Mac niet aan kan zonder dat het lampje brandt. Een uit-lampje zien als bewijs dat er niets wordt opgenomen, blijft toch een gok en geen beveiliging.
Gerichte spyware is voor deze doelgroep geen theorie. Apple heeft waarschuwingen voor huurlingen-spyware gestuurd naar gebruikers in 110 landen, als melding op het toegangsscherm en in Instellingen, per e-mail van threat-notifications@email.apple.com en als banner op account.apple.com. Volgens de Financial Times en TechCrunch ging er vanaf 29 oktober 2026 een nieuwe golf uit naar gebruikers in 99 landen, en Apples eigen supportpagina spreekt inmiddels van meer dan 150 landen in totaal. Apple raadt ontvangers aan de isolatiemodus aan te zetten en hulp te zoeken bij experts, zoals de 24/7 Digital Security Helpline van Access Now, en zegt geen bevestigd geval te kennen van een geslaagde infectie met huurlingen-spyware op een apparaat met isolatiemodus aan.
Bescherming op hardwareniveau wordt beter. Memory Integrity Enforcement, de altijd actieve geheugenbescherming in alle iPhone 17-modellen en de iPhone Air met chips uit de A19-klasse, beschermt de kernel en meer dan 70 processen en maakt precies dit soort aanvallen veel duurder. Die bescherming is gekoppeld aan deze chips, oudere iPhones hebben haar niet. Aan de basisrekensom verandert dat niets: software verkleint de kans, een gesloten afdekking maakt het onmogelijk. Een lens met een schuifje ervoor heeft niets door te geven.
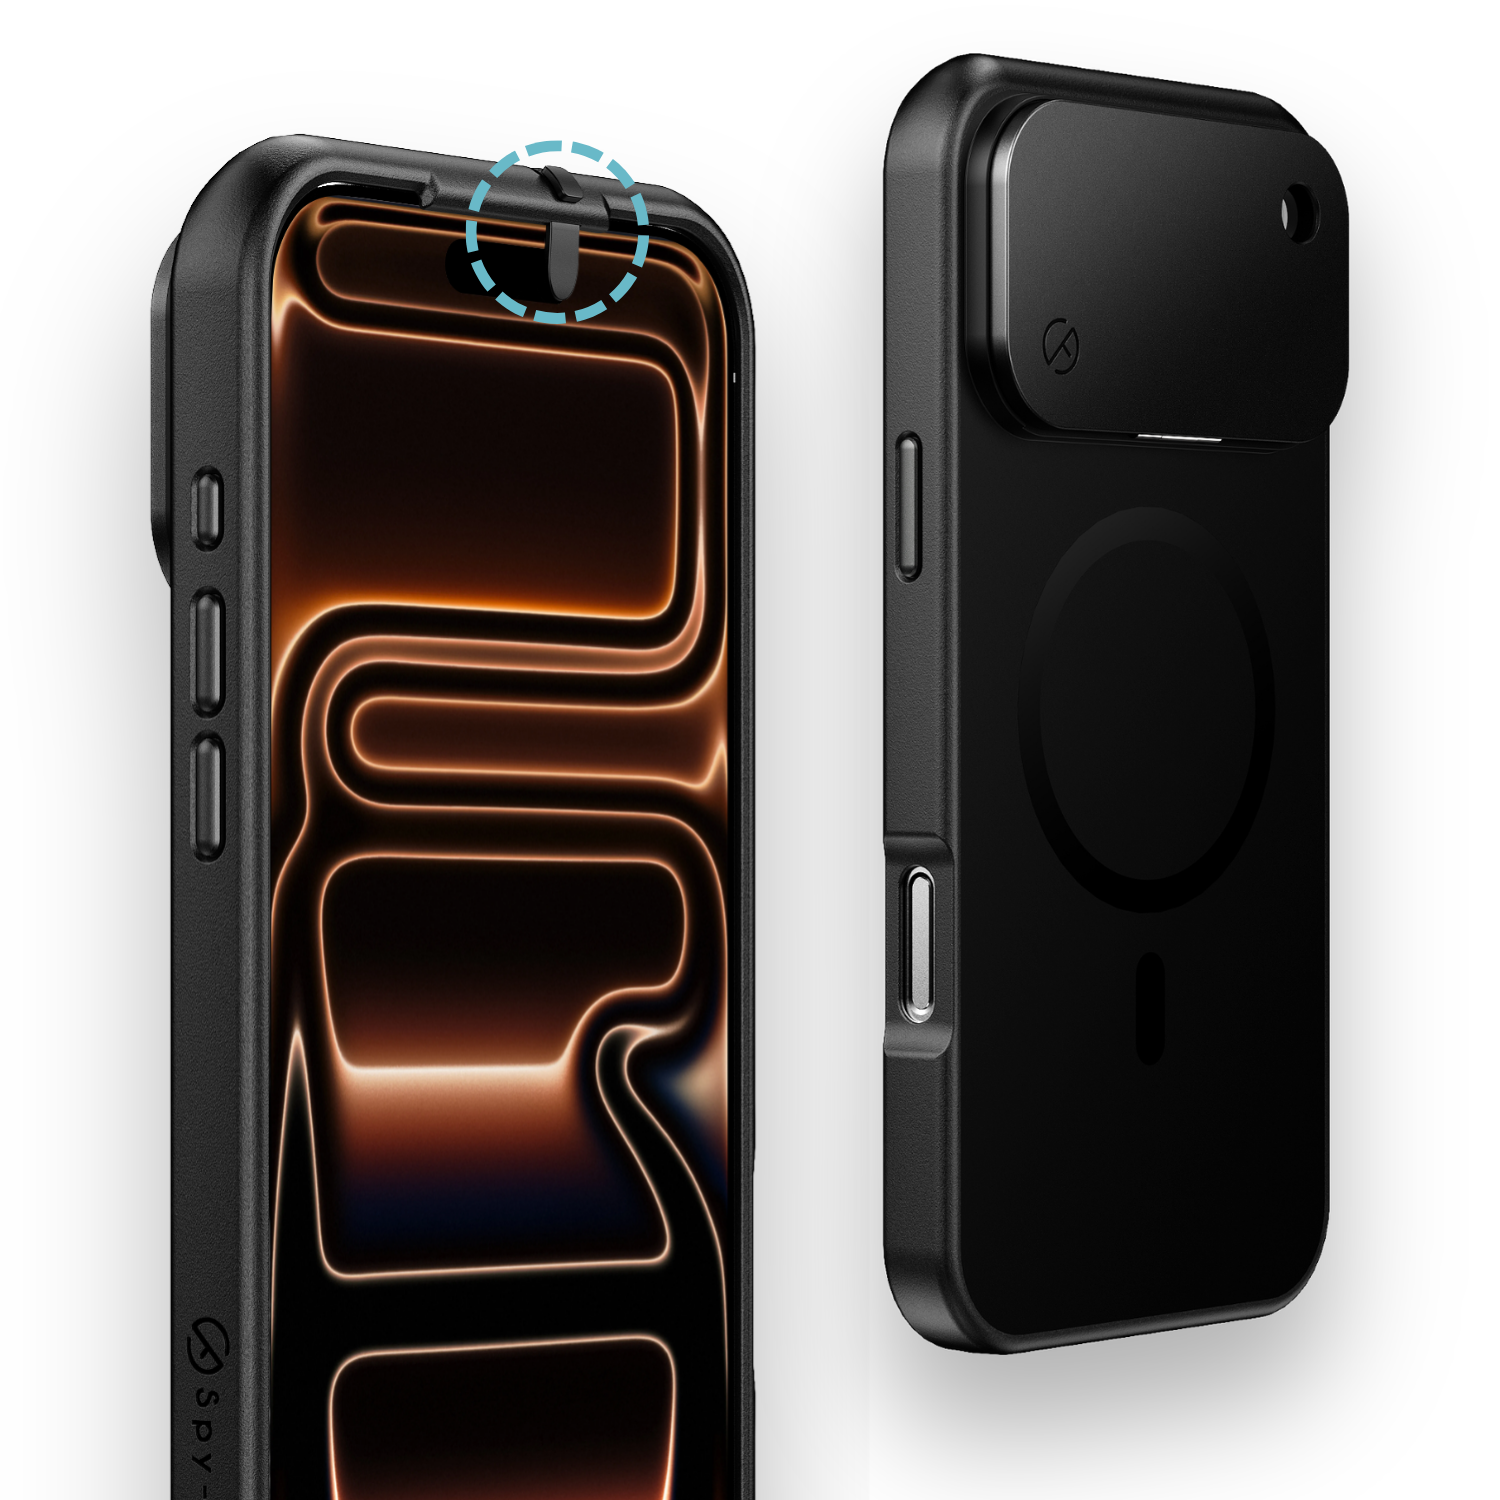
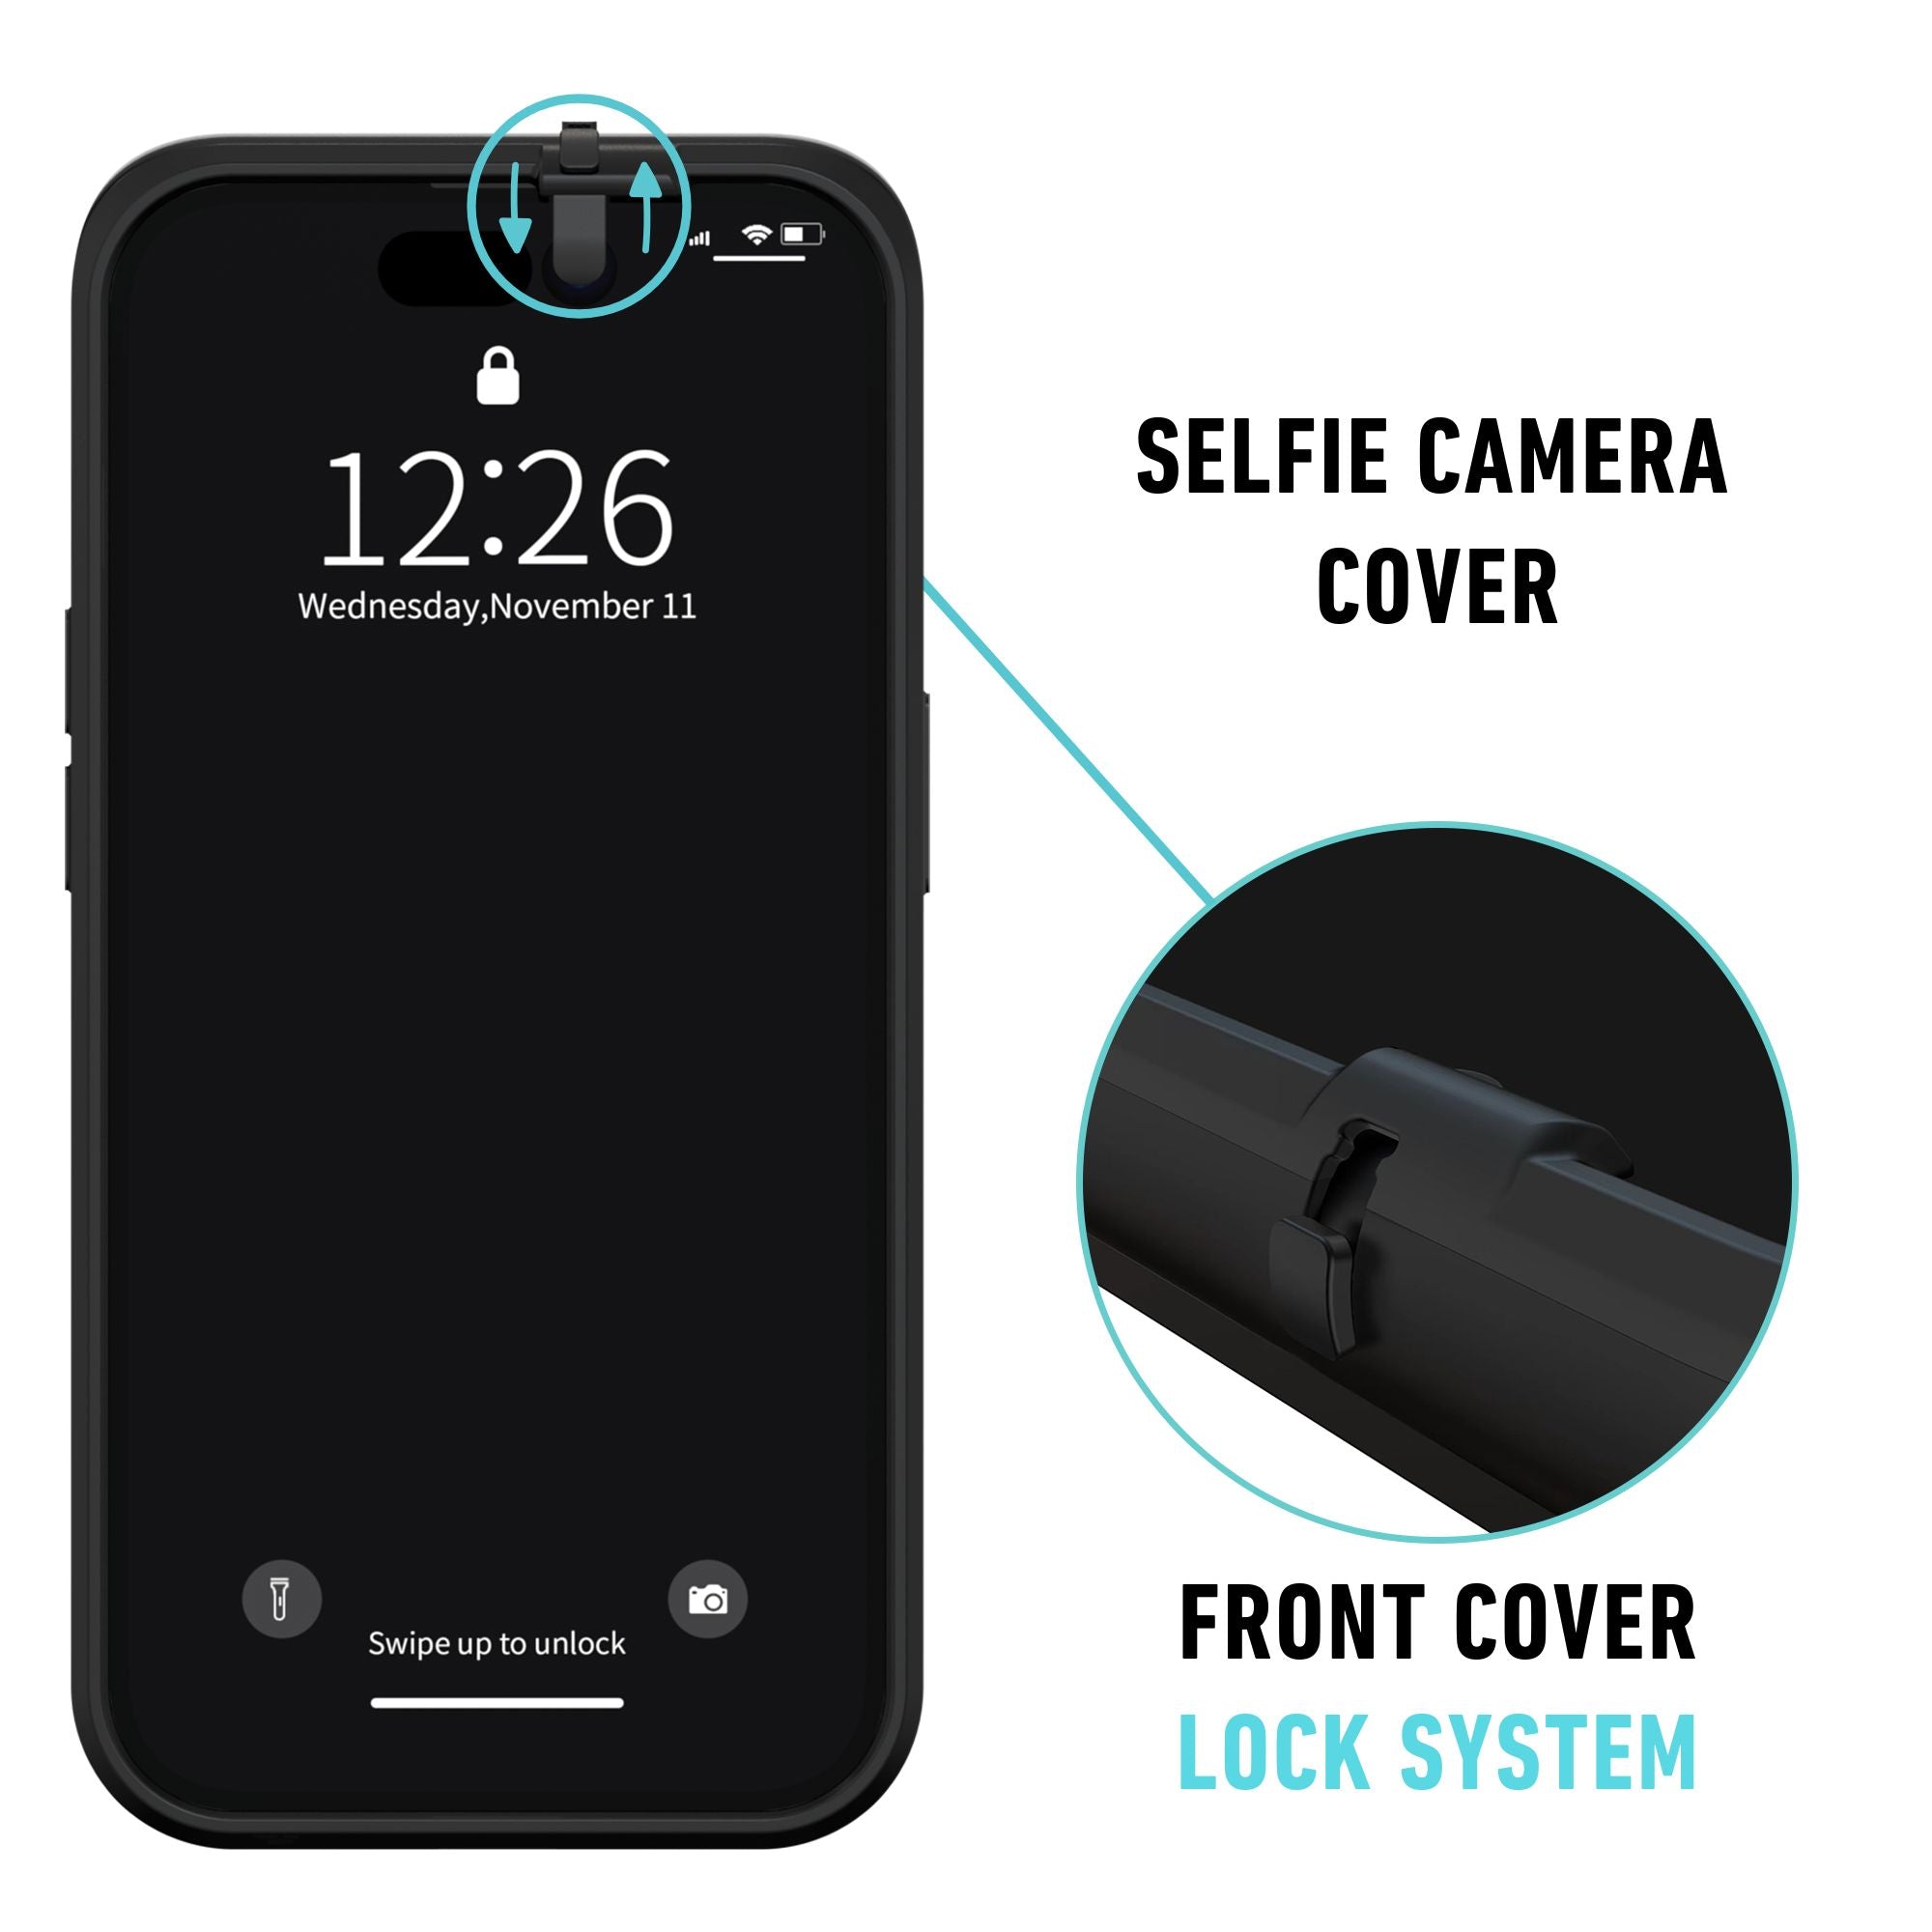
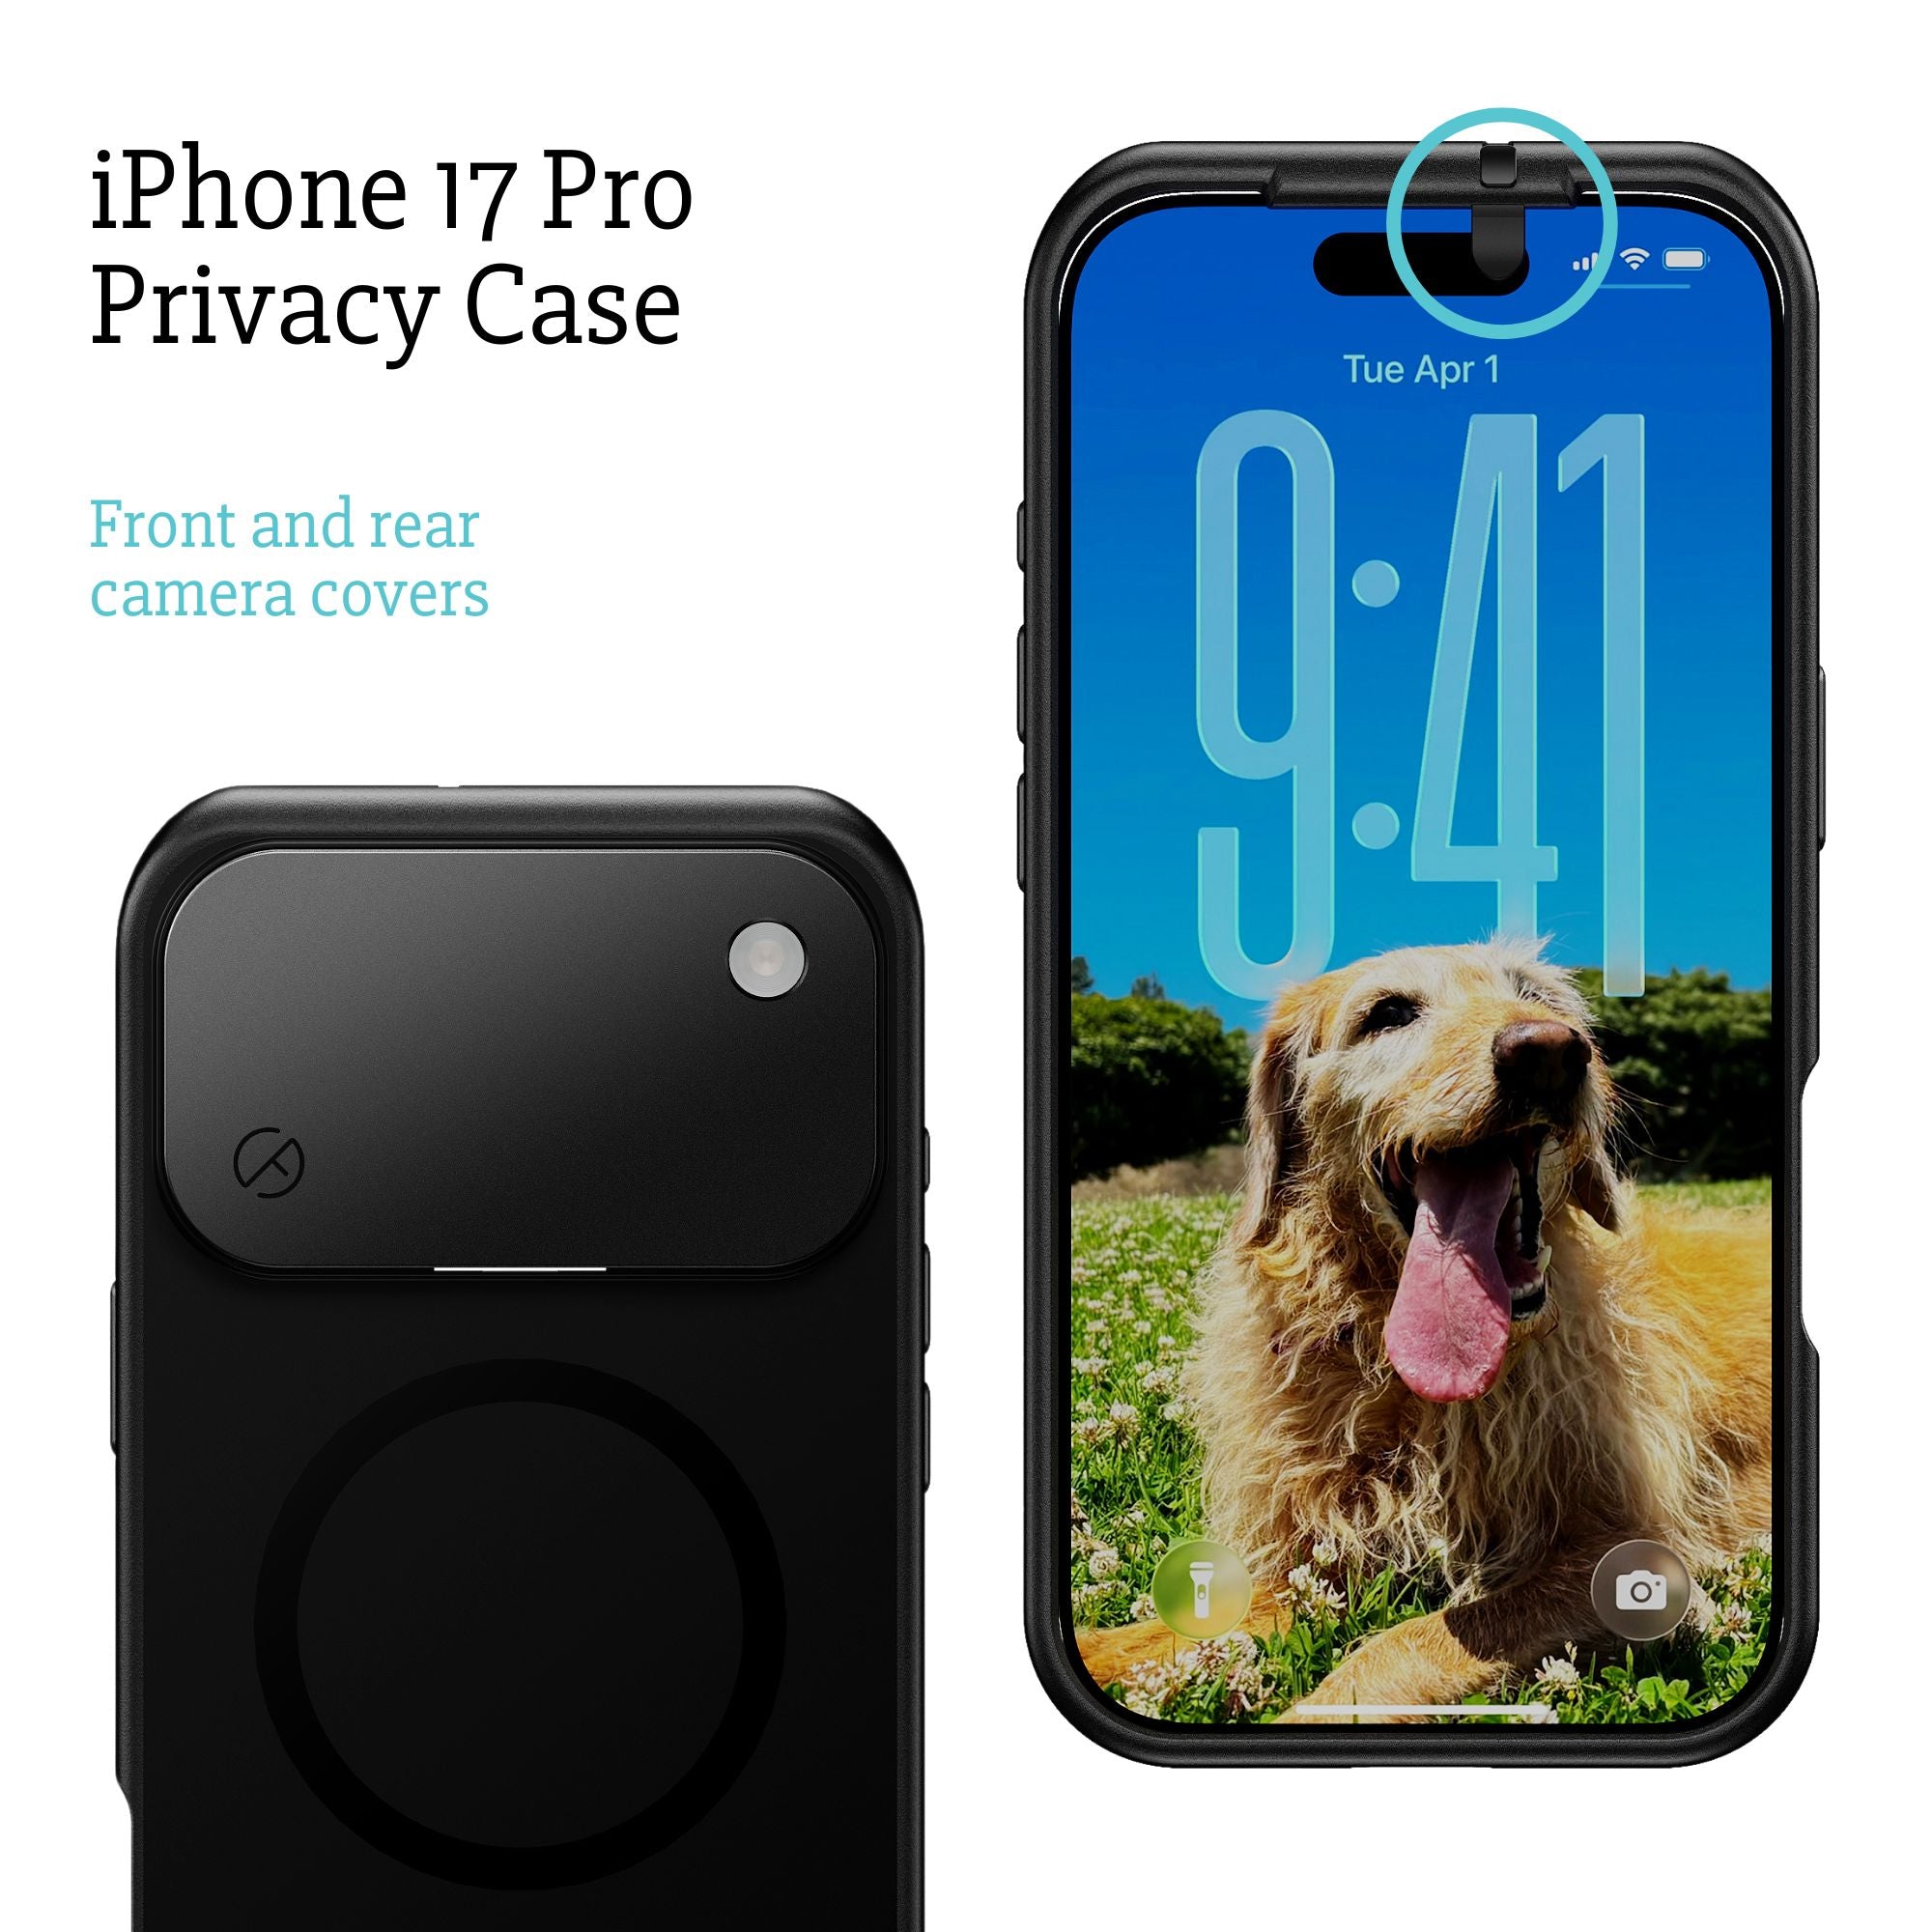
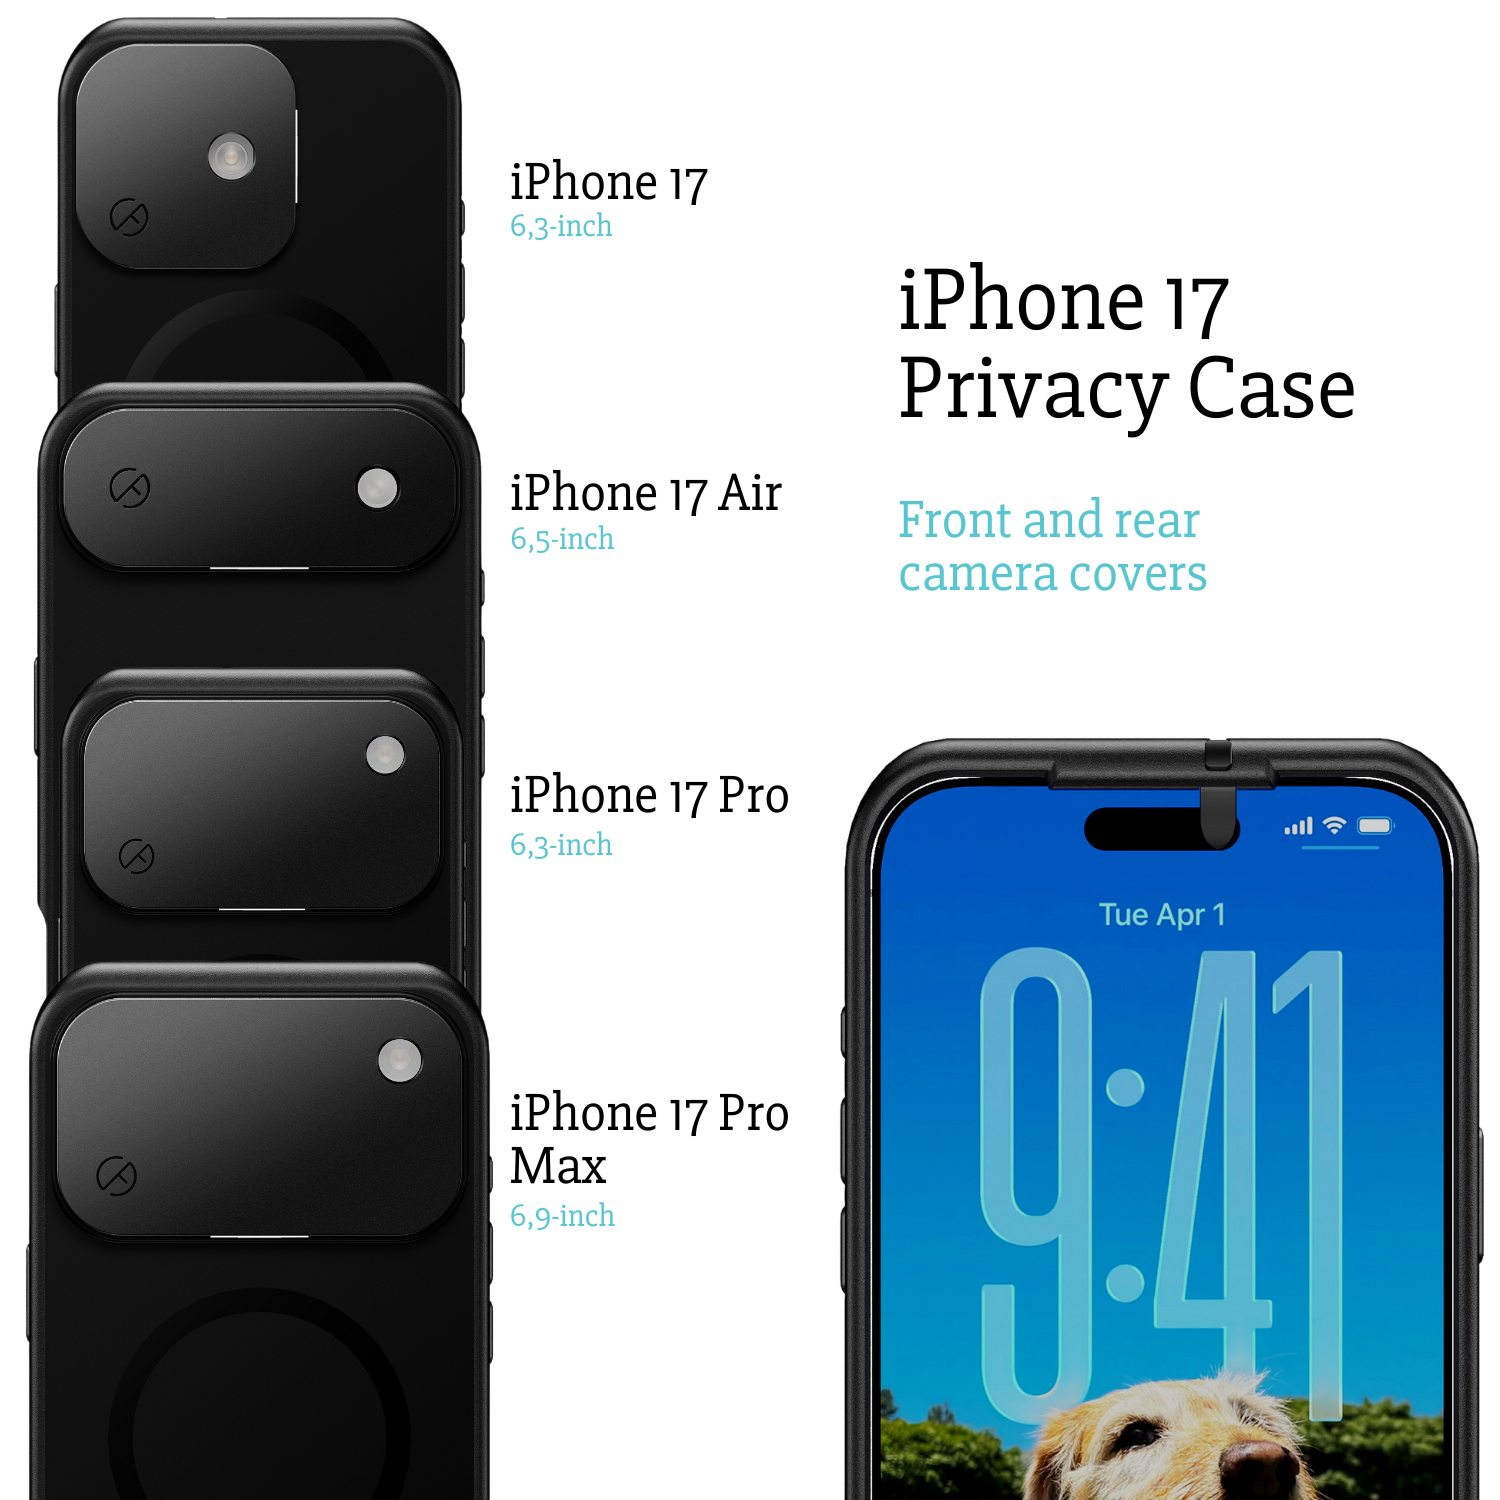
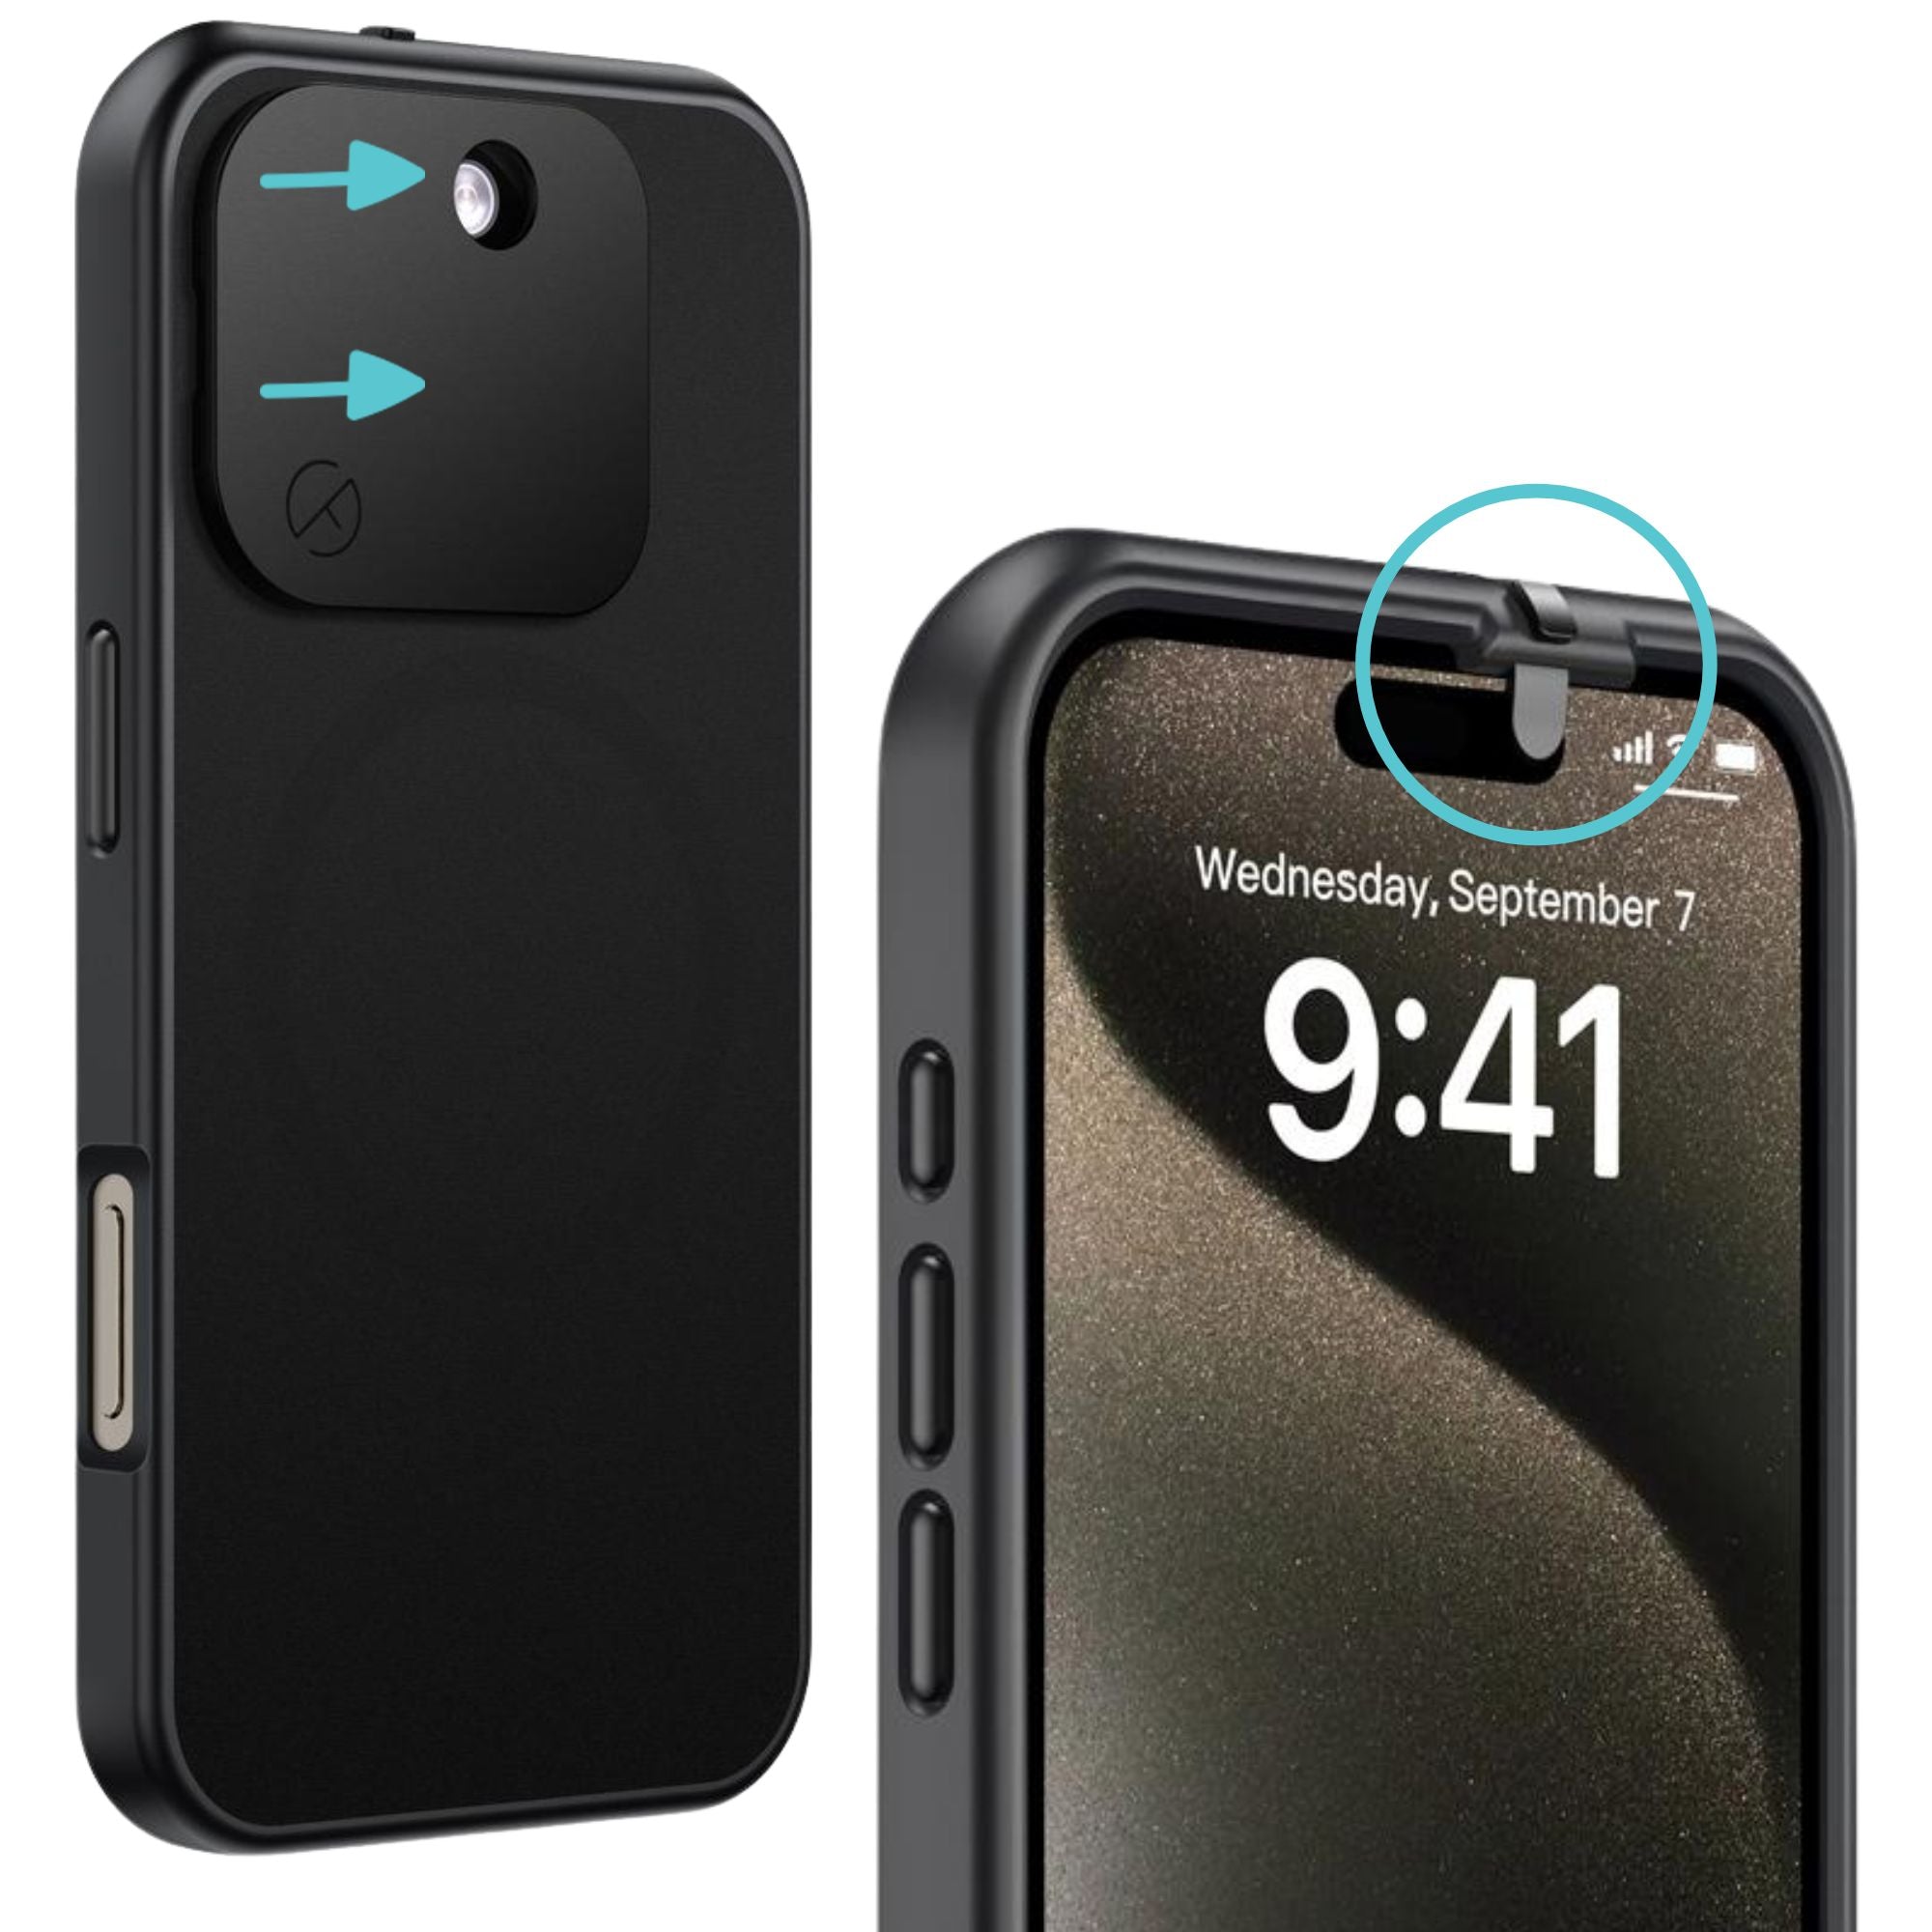
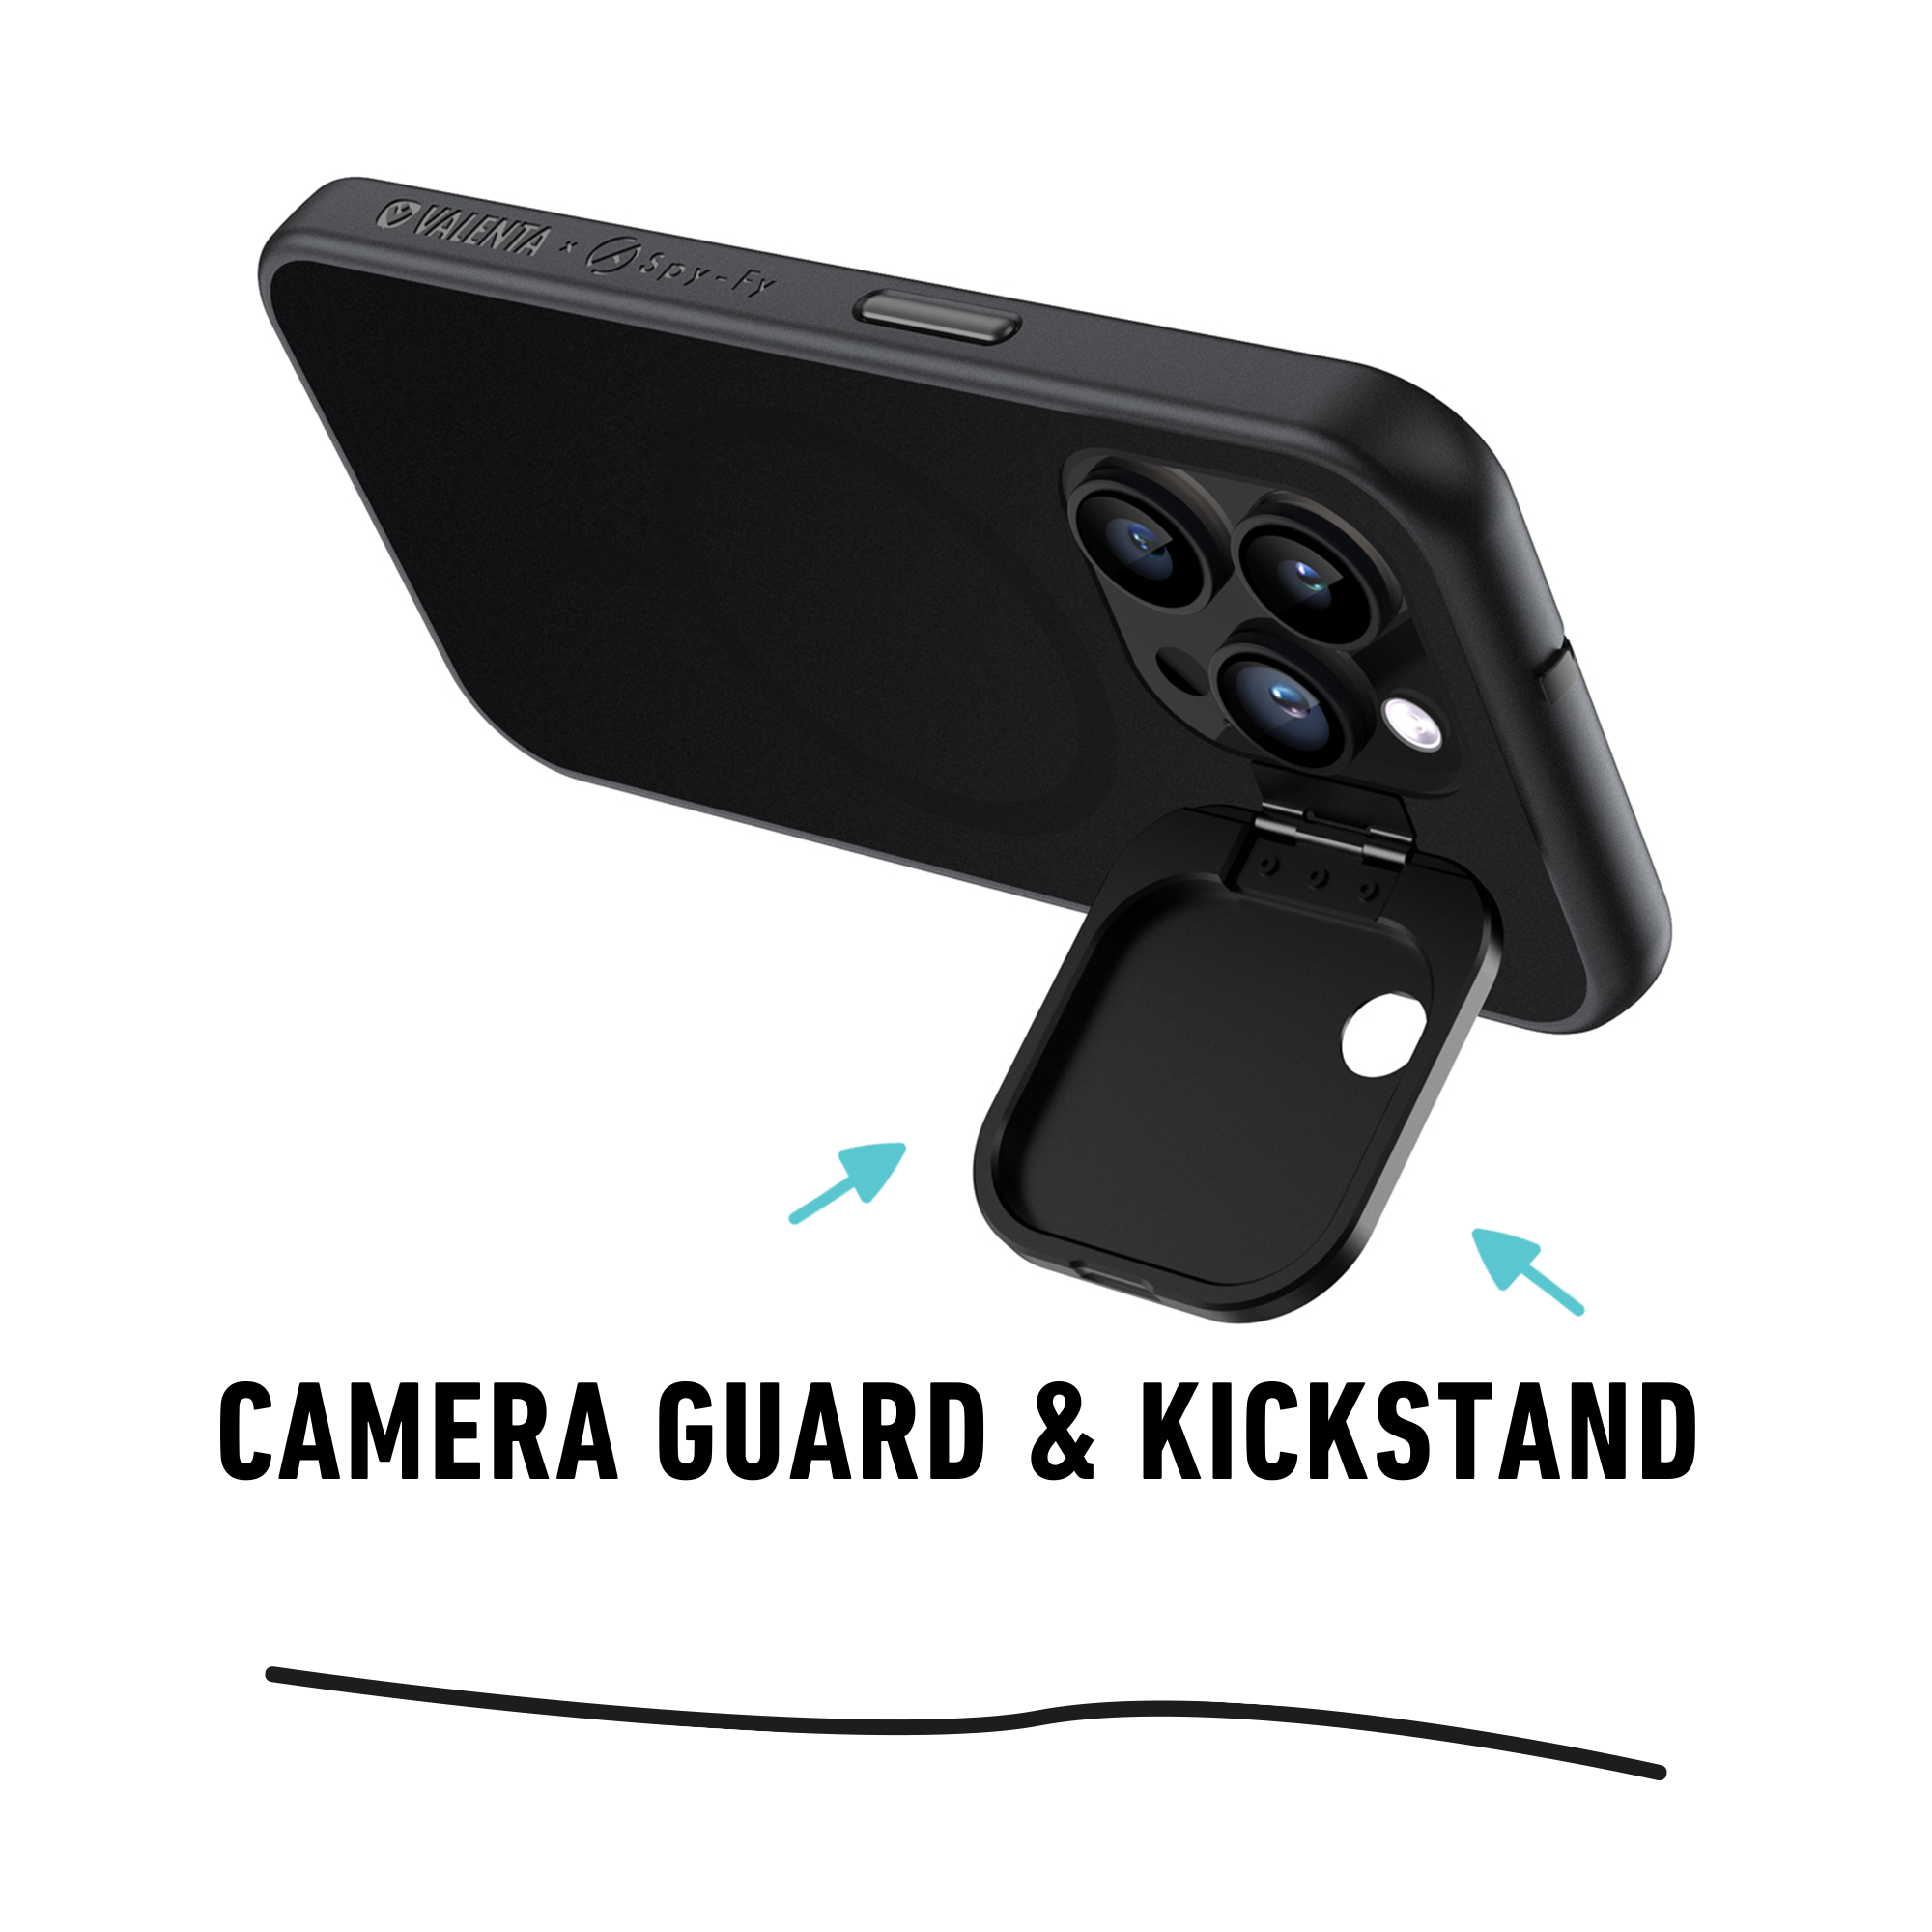
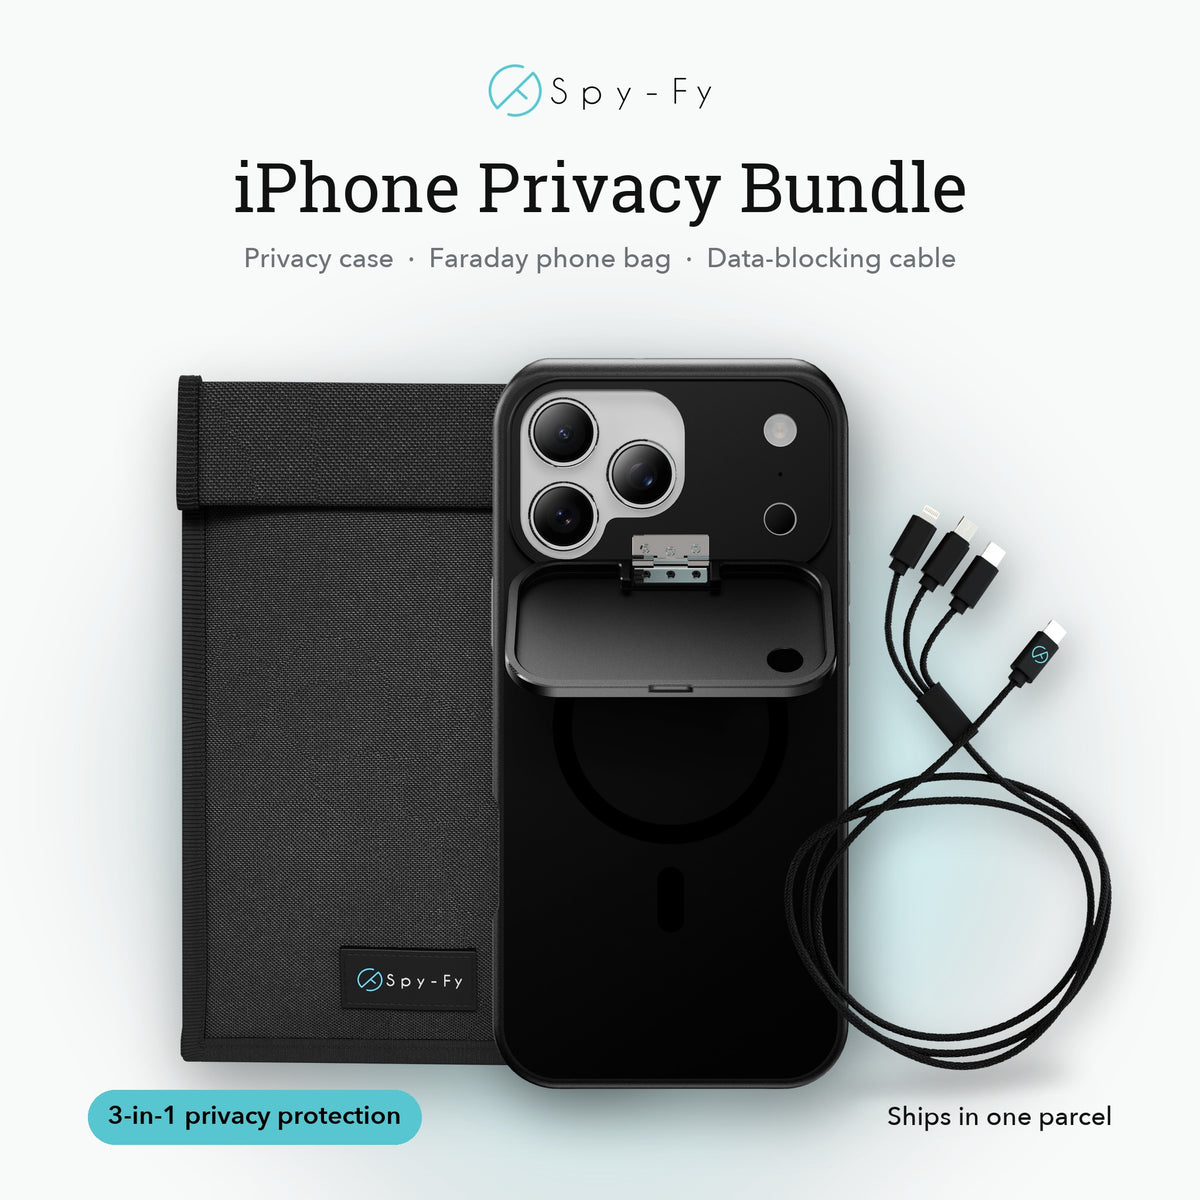
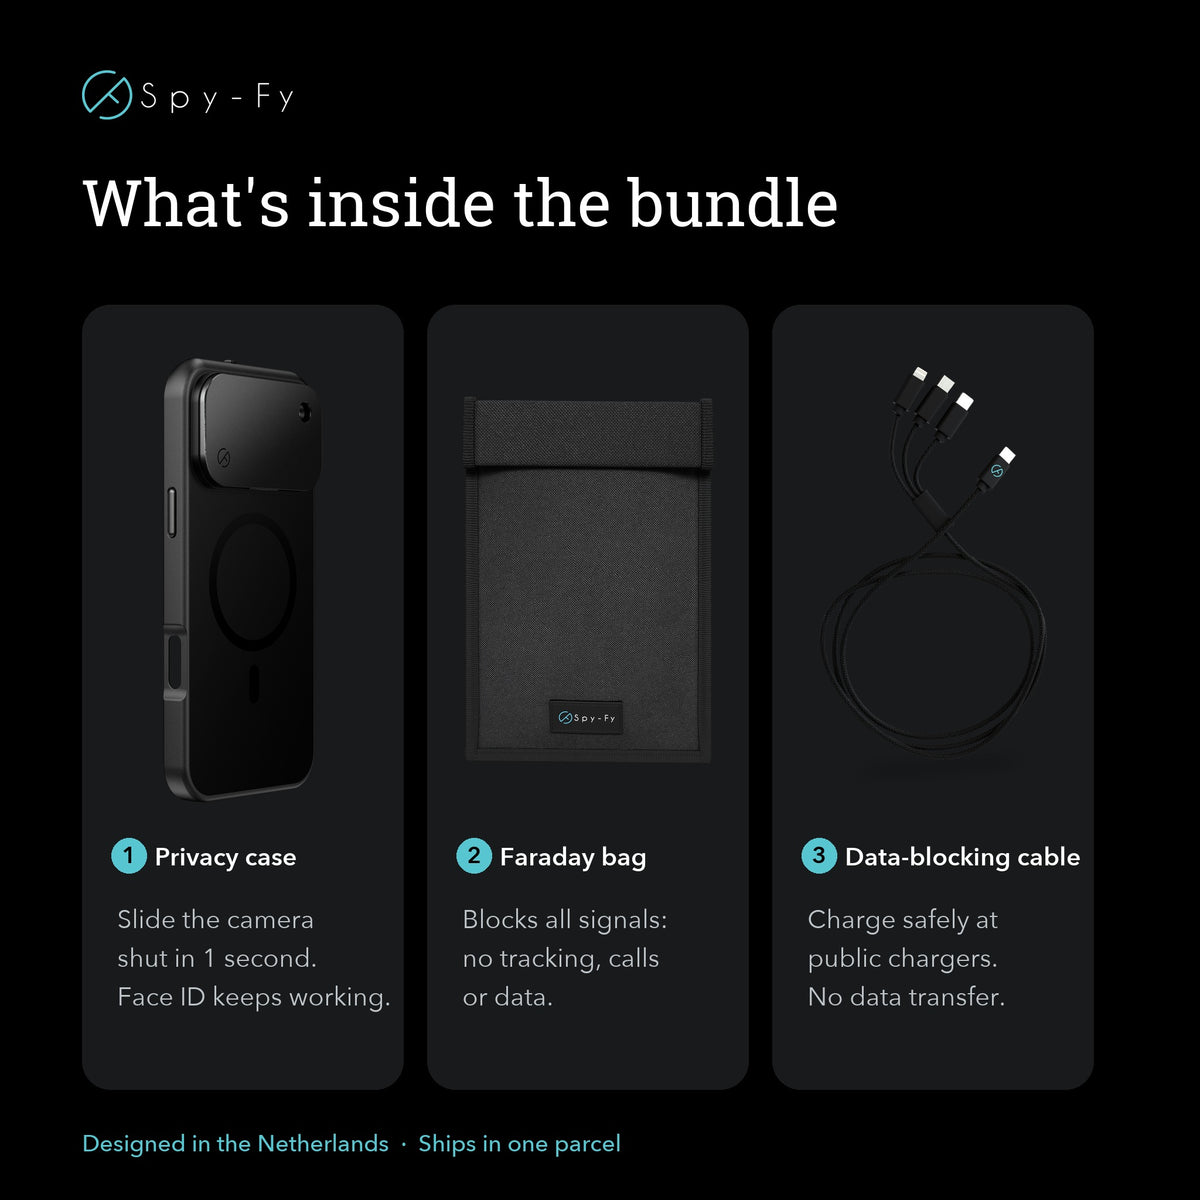
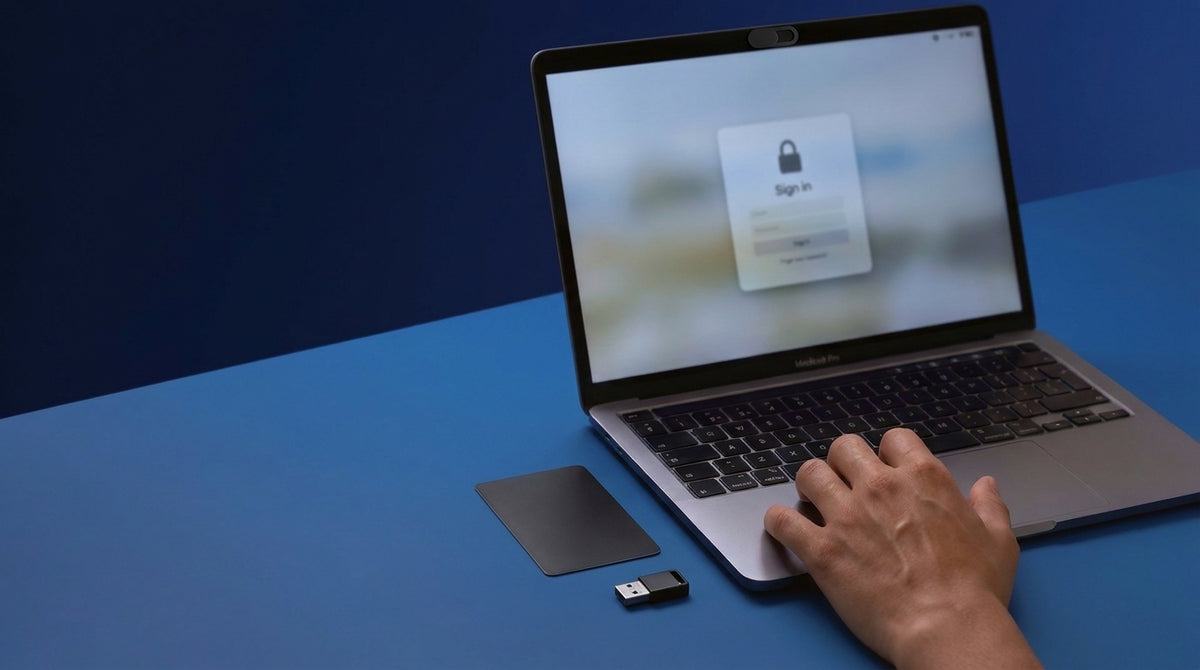
Daarom horen fysieke afdekkingen op dezelfde checklist als passkeys. De Spyslide webcamcover van Spy-Fy is van roestvrij staal en 0,6 mm dun, waardoor hij volgens Spy-Fy past op elke laptop, MacBook of tablet die nog dicht moet kunnen. Voor telefoons houdt het iPhone 17 privacyhoesje met camerabescherming voor en achter de bescherming op het toestel, in plaats van op een sticker die in je tas loslaat, en voor de iPhone 18 Pro en 18 Pro Max is er een apart hoesje. Het schuifje aan de voorkant gaat open voor Face ID, de afdekking aan de achterkant klapt dicht terwijl de zaklamp blijft werken, en het hoesje is geschikt voor MagSafe. Kies het hoesje voor jouw exacte model, want een iPhone 17-hoesje past alleen op de iPhone 17-serie. Plakband houdt het een week. Een passende afdekking gaat het hele leven van je apparaat mee.
Videobellen verdient een eigen gewoonte. Neem standaard deel met je camera uit, check wie er in de ruimte is voordat je je scherm deelt, en sluit de afdekking tussen vergaderingen door, niet pas na een incident. Onze Zoom-privacytips behandelen de instellingen per vergadering die goed samengaan met een hardwareafdekking.
Veilig internetten op openbare wifi en op reis
Op reis komen alle risico's samen in een paar dagen. Je gebruikt netwerken die je niet beheert, laadt op via aansluitingen die je niet hebt geïnstalleerd en werkt aan documenten terwijl er een vreemde vlak achter je zit.
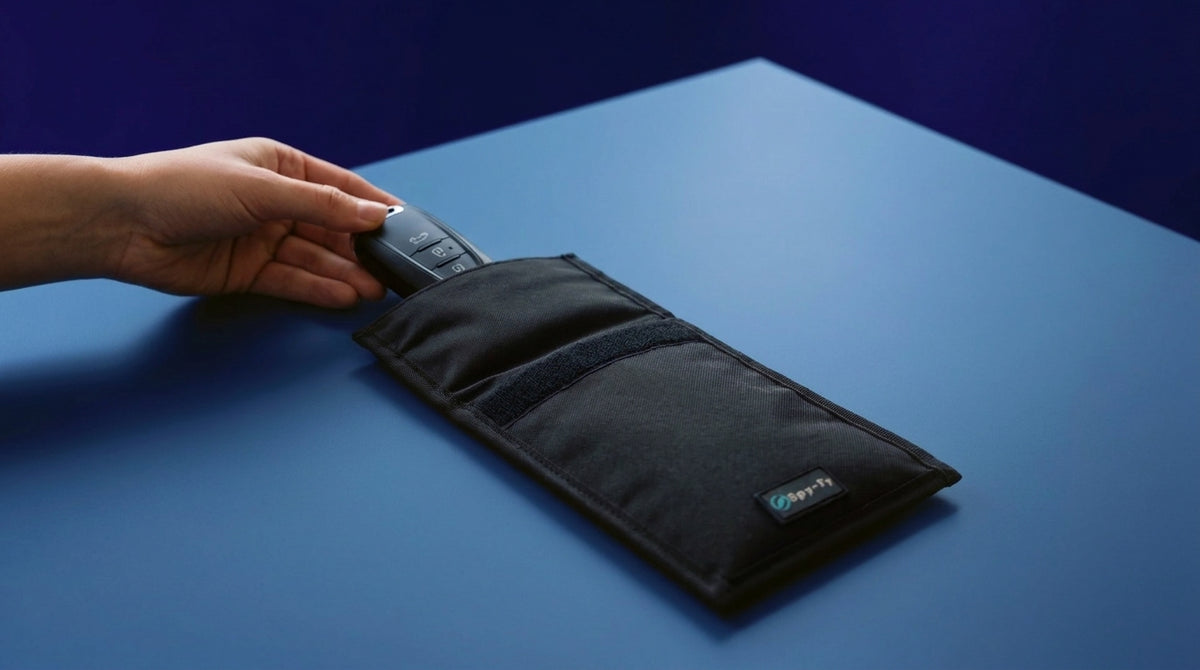
Gebruik voor gevoelig werk de hotspot van je telefoon in plaats van hotel- of vliegveldwifi. Een vpn verplaatst je vertrouwen van de netwerkbeheerder naar de aanbieder van de tunnel. Dat helpt alleen als je die aanbieder je hele surfgeschiedenis zou toevertrouwen, dus kies een betaalde dienst met een gepubliceerde onafhankelijke audit in plaats van een gratis app. Steek je apparaat niet direct in openbare USB-oplaadpunten. Een USB-datablocker die stroom doorlaat en de datapinnen afsnijdt haalt juice jacking volledig van de lijst. Bewaar contactloze passen achter een RFID-blokkeerkaart en houd de camera-afdekking dicht in vergaderzalen en lobby's.
Een gewoonte speciaal voor Apple-gebruikers: Screen onbekende bellers, ingevoerd met iOS 26, staat uit tot je het aanzet. Daarna neemt je iPhone oproepen van onbekende nummers stil op en vraagt naar de reden van het gesprek, voordat je telefoon overgaat. In Berichten komt er daarnaast een map voor onbekende afzenders en spam. Je zet het aan via Instellingen > Apps > Telefoon > Screen onbekende bellers. De optie Stil sturen stuurt onbekende nummers direct door naar je voicemail. Het is een filter, geen spambescherming: het blokkeert of markeert geen oplichtingsgesprekken, en een onbekende beller met een geloofwaardig antwoord komt er gewoon door. Apples aparte instellingen voor oproepfiltering verplaatsen verdachte spamoproepen naar een spamlijst.
Je gezin beschermen zonder te controleren
Veiligheid in het gezin werkt beter als gesprek dan als controlesysteem. Maak accounts samen aan, leg uit waarom het een waarschuwingssignaal is als een onbekende het gesprek naar een andere app wil verplaatsen, en spreek af dat elk verzoek om foto's, codes of geld aan een ouder wordt laten zien, zonder gevolgen voor het kind. Dek de camera's van tablets en gedeelde laptops net zo af als die van jezelf en loop de camera- en microfoonrechten na van de apps die kinderen echt gebruiken. Onze gids over het beschermen van de privacy van kinderen online behandelt zowel de instellingen als de gesprekken.
Wat doe je na een datalek?
Bijna iedereen krijgt vroeg of laat met een datalek te maken. In de VS telde het Identity Theft Resource Center een record van 3.322 datalekken en 278.827.933 meldingen aan getroffenen. In een enquête onder 1.040 consumenten had 80% in het onderzochte jaar zo'n melding gekregen, en 88% van hen ondervond minstens één negatief gevolg. Ook in Nederland krijgt de Autoriteit Persoonsgegevens elk jaar tienduizenden datalekmeldingen van organisaties.
Krijg je een melding of lijkt een account gehackt, ga dan in deze volgorde te werk. Verander eerst het wachtwoord van je e-mailaccount, vanaf een apparaat dat je vertrouwt. Beëindig actieve sessies en trek de toegang van gekoppelde apps in. Voeg een passkey of authenticator-app toe als het account die nog niet had. Controleer doorstuurregels en herstelnummers, want aanvallers stellen die in om na een wachtwoordwijziging toegang te houden. Ben je opgelicht, bel dan direct je bank, meld het bij de Fraudehelpdesk (088-786 73 72) en doe aangifte bij de politie, online of via 0900-8844. Heb je een dreigingsmelding van Apple gekregen, beschouw die dan als een gerichte aanval op jou persoonlijk, zet de isolatiemodus aan en schakel deskundige hulp in in plaats van het zelf uit te zoeken.
Begin met de tien minuten die het meest opleveren
Veilig internetten komt neer op vier stappen: een wachtwoordmanager instellen, passkeys aanzetten voor je e-mail en bank, automatische updates aanzetten en de camera's afdekken van de apparaten waarmee je werkt. Die stappen sluiten de aanvalsroutes achter het grootste deel van de gemelde schade, en drie ervan kosten niets. Voor professionals staat er meer op het spel dan geld. Een gehackte camera in een ziekenhuisgang is een probleem voor het medisch beroepsgeheim en de AVG. Een open microfoon tijdens een cliëntgesprek is een probleem voor het verschoningsrecht van de advocaat. En een apparaat dat een ontmoeting met een bron tot bewijsmateriaal maakt, is een probleem dat geen verzekering oplost.
De vierde stap stellen veel mensen uit, omdat plakband goed genoeg voelt. Dat is het niet, en dat zie je ook. De collectie privacyhoesjes van Spy-Fy met ingebouwde camerabescherming geeft je een schuifje dat opengaat voor Face ID, met één duim dichtgaat en op je toestel blijft zolang je het hebt, inclusief een hoesje in voorverkoop voor de iPhone 18 Pro en iPhone 18 Pro Max. Kies het hoesje voor jouw model, sluit het schuifje tussen gesprekken door, en de fysieke laag van veilig internetten is geregeld.